Domain data-cable.de kaufen?
Wir ziehen mit dem Projekt
data-cable.de um.
Sind Sie am Kauf der Domain
data-cable.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain data-cable.de kaufen?
Glaubt ihr an John Titor?
Als KI habe ich keine persönlichen Überzeugungen. John Titor war eine mysteriöse Figur, die Ende der 1990er Jahre behauptete, ein Zeitreisender aus der Zukunft zu sein. Es gibt keine überzeugenden Beweise für seine Existenz, daher ist es schwer zu sagen, ob man an ihn glauben sollte oder nicht. Es bleibt letztendlich eine Frage des persönlichen Glaubens. **
Kann man WWE Extreme Rules nachschauen?
Ja, man kann WWE Extreme Rules nachschauen. Die Veranstaltung wird normalerweise auf dem WWE Network gestreamt, das ein umfangreiches Archiv von vergangenen Veranstaltungen bietet. Alternativ können auch DVDs oder Blu-rays von vergangenen WWE-Veranstaltungen erworben werden. **

Ähnliche Suchbegriffe für Broken-Rules-Dr-Titor
Top-Angebote
Produkte zum Begriff Broken-Rules-Dr-Titor:
-
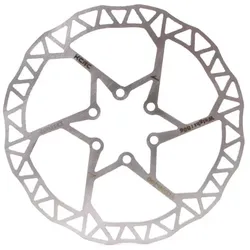
KCNC Bremsscheibe Titan Titor Rotor | 203 mmKCNC Bremsscheibe Titan Titor Rotor | 203 mm Die Taiwanesen von KCNC präsentieren eine der leichtesten erhältlichen Bremsscheiben mit einem zarten Gewicht von ca. 110g bei 203 mm Durchmesser. Ermöglicht wird dieser geringe Wert durch die Verwendung von Titan. Die großen Löcher im Reibring bieten eine optimale Wasserverdrängung, Kühlung und Belagsreinigung. Durch die besondere Verteilung der Aussparungen wird ein gleichmäßiger Verschleiß der Bremsbeläge gewährleistet, was die Haltbarkeit dieser erhöht. Wir empfehlen die Bremsscheiben für den XC und Marathon Einsatz bei einem Fahrergewicht bis 75 Kg. INFO: Die Bremsleistung liegt unter dem Niveau von Stahlscheiben und sie neigen leider zum quietschen. Bitte sei Dir bewusst, dass es sich hier um ein absolutes Leichtbauprodukt mit Einschränkungen in der Performance handelt. technische Daten: Material: Titan 6/4 Größe: 203 mm Dicke: 1,8 mm Befestigung: 6-Loch Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 107g Hinweis: Bitte nur mit organischen Belägen nutzen! In unserem Shop findest Du u.a. passende Beläge von Swissstop oder KoolStop.174,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Titor, John: ENTHÜLLT! Die Missionen des John Titor IIENTHÜLLT! Die Missionen des John Titor II , WAHRHEITEN, DIE SIE NIE FÜR MÖGLICH GEHALTEN HÄTTEN! Verfügt das US-Militär über die Möglichkeit der Zeitreise? Wird die Welt, wie wir sie kennen, früher enden, als wir denken? Wurde unser Zeitstrom ohne unser Wissen manipuliert? Gibt es mindestens eine außerirdische Kolonie der Erde? Hat das US-Militär Abkommen geschlossen mit den Greys, den Reptiloiden und den Großen Weißen? Operiert das US-Militär mit einer Elitetruppe geklonter und genetisch veränderter Supersoldaten? John Titor diente - und das ist kein Druckfehler - in den Jahren 2030 bis 2036 als Commander der 177th Time Travel Division in Area 51. Er reiste in die Zukunft und wieder zurück. Er schildert hier sein Leben und seine Einsätze zum ersten Mal und enthüllt dabei die verborgenen Wahrheiten hinter der größten Vertuschungsaktion der Menschheitsgeschichte. , Pleuelstangen & Teile > Motoren & Motorteile , Erscheinungsjahr: 20170614, Autoren: Titor, John~Mitchell, Bob~Quitt, Jason, Seitenzahl/Blattzahl: 320, Keyword: Zeitreise; Kennedy; Dritter Weltkrieg; Erich von Däniken; Reptiloide; Anunnaki; Nibiru; Klone; Zecharia Sitchin; Außerirdische; Verschwörung; Haunebu; Greys; Aliens; US-Militär, Fachschema: Alien~Außerirdische Intelligenz~Militär~Verteidigung~Grenzwissenschaften / Parapsychologie~Parapsychologie~PSI, Fachkategorie: Andere Kriegsführungs- und Verteidigungsfragen~Parapsychologische Forschung, Warengruppe: HC/Grenzwissenschaften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 144, Höhe: 32, Gewicht: 533, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hastings, Reed: No Rules RulesNo Rules Rules , Netflix and the Culture of Reinvention , > , Erscheinungsjahr: 20200908, Produktform: Leinen, Autoren: Hastings, Reed~Meyer, Erin, Seitenzahl/Blattzahl: 320, Abbildungen: CHARTS, GRAPHS, ILLUS THRU/OUT, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: leadership book;management;business strategy;business coaching;business management;motivation;growth mindset;business leadership books;management books;netflix series;business culture books;motivational books;personal growth books;business plan;netflix book;business biographies;biographies;netflix;self improvement books;leadership;business;leadership books;business books;rules;culture;nonfiction books;business book;hooked;gift;elon musk book;innovation;management books for new leaders;self help, Fachschema: Digital / Medien (digitales Fernsehen)~Digitales Fernsehen - Digitalfernsehen - Mediatheken - Streaming~Fernsehen / Digitales Fernsehen~Fernsehtechnik / Digitales Fernsehen~Englische Bücher / Wirtschaft, Business~Führung / Mitarbeiterführung~Mitarbeiterführung~Informationstechnologie~IT~Technologie / Informationstechnologie~Business / Management~Management, Fachkategorie: Computer & Videospielindustrie~Informationstechnologie, Imprint-Titels: Penguin Press, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 159, Breite: 237, Höhe: 30, Gewicht: 532, Produktform: Gebunden, Genre: Importe, Genre: Importe,23,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.9622,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Sind Broken Head Helme sicher?
Broken Head Helme sind sicherheitsgeprüft und erfüllen die gängigen Sicherheitsstandards für Fahrrad- und Skateboardhelme. Sie bieten einen angemessenen Schutz für den Kopf und können dazu beitragen, Verletzungen bei Stürzen zu reduzieren. Es ist jedoch wichtig, den Helm richtig anzupassen und regelmäßig auf Beschädigungen zu überprüfen, um die Sicherheit zu gewährleisten. **
-
Was spricht dagegen, dass John Titor ein echter Zeitreisender war?
Es gibt mehrere Gründe, die dagegen sprechen, dass John Titor ein echter Zeitreisender war. Er konnte keine überzeugenden Beweise für seine Behauptungen liefern und seine Vorhersagen sind nicht eingetroffen. Darüber hinaus gibt es viele Ungereimtheiten und Widersprüche in seinen Aussagen, die Zweifel an seiner Glaubwürdigkeit aufkommen lassen. **
-
Ist die Marke No Rules für Skateboards gut?
Die Marke No Rules für Skateboards hat eine gemischte Bewertung. Einige Benutzer finden die Qualität der Boards gut und schätzen das Preis-Leistungs-Verhältnis. Andere haben jedoch berichtet, dass die Boards schnell kaputt gehen oder nicht so langlebig sind wie andere Marken. Es kann also von den individuellen Vorlieben und Erfahrungen abhängen, ob man die Marke No Rules als gut empfindet. **
-
Was versteht man unter Broken Tee?
Was versteht man unter Broken Tee? Broken Tee bezieht sich auf Teeblätter, die während des Herstellungsprozesses in kleinere Stücke oder Bruchstücke gebrochen wurden. Dies kann absichtlich geschehen, um die Oberfläche der Blätter zu vergrößern und den Geschmack zu intensivieren. Broken Tee wird oft in Teebeuteln verwendet, da die kleineren Stücke eine schnellere Infusion ermöglichen. Der Geschmack von Broken Tee kann kräftiger und würziger sein als bei ganzen Teeblättern. Es ist eine beliebte Wahl für Menschen, die einen starken und robusten Tee bevorzugen. **
Ist Boulevard of Broken Dreams Countrymusik?
Nein, "Boulevard of Broken Dreams" von Green Day ist kein Countrymusik. Es handelt sich um einen Rocksong, der von der Band Green Day geschrieben und aufgenommen wurde. Der Song ist Teil ihres Albums "American Idiot" aus dem Jahr 2004 und hat nichts mit dem Genre Country zu tun. Der Song ist bekannt für seine melancholische Stimmung und seine eingängige Melodie. **
Habe ich das Broken Heart Syndrom?
Das Broken Heart Syndrom, auch als Takotsubo-Kardiomyopathie bekannt, ist eine Erkrankung, die durch plötzlichen emotionalen Stress ausgelöst wird und zu vorübergehenden Herzproblemen führen kann. Typische Symptome sind Brustschmerzen, Atemnot und Herzrhythmusstörungen, die denen eines Herzinfarkts ähneln. Um festzustellen, ob du das Broken Heart Syndrom hast, solltest du einen Arzt aufsuchen, der eine gründliche Untersuchung durchführen kann. Dies kann eine körperliche Untersuchung, Bluttests, ein Elektrokardiogramm und eine Echokardiographie umfassen. Es ist wichtig, medizinischen Rat einzuholen, wenn du besorgt bist, dass du an dieser Erkrankung leiden könntest. **
Top-Angebote
Produkte zum Begriff Broken-Rules-Dr-Titor:
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KCNC Bremsscheibe Titan Titor Rotor | 160 mmKCNC Bremsscheibe Titan Titor Rotor | 160 mm Die Taiwanesen von KCNC präsentieren eine der leichtesten erhältlichen Bremsscheiben mit einem zarten Gewicht von 53g bei 160 mm Durchmesser. Ermöglicht wird dieser geringe Wert durch die Verwendung von Titan. Die großen Löcher im Reibring bieten eine optimale Wasserverdrängung, Kühlung und Belagsreinigung. Durch die besondere Verteilung der Aussparungen wird ein gleichmäßiger Verschleiß der Bremsbeläge gewährleistet, was die Haltbarkeit dieser erhöht. Wir empfehlen die Bremsscheiben für den XC und Marathon Einsatz bei einem Fahrergewicht bis 75 Kg. INFO: Die Bremsleistung liegt unter dem Niveau von Stahlscheiben und sie neigen leider zum quietschen. Bitte sei Dir bewusst, dass es sich hier um ein absolutes Leichtbauprodukt mit Einschränkungen in der Performance handelt. technische Daten: Material: Titan 6/4 Dicke: 1,8 mm Größe: 160 mm Befestigung: 6-Loch Gewicht: 53g Hinweis: Bitte nur mit organischen Belägen nutzen! In unserem Shop findest Du u.a. passende Beläge von Swissstop oder KoolStop.132,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
KCNC Bremsscheibe Titan Titor Rotor | 203 mmKCNC Bremsscheibe Titan Titor Rotor | 203 mm Die Taiwanesen von KCNC präsentieren eine der leichtesten erhältlichen Bremsscheiben mit einem zarten Gewicht von ca. 110g bei 203 mm Durchmesser. Ermöglicht wird dieser geringe Wert durch die Verwendung von Titan. Die großen Löcher im Reibring bieten eine optimale Wasserverdrängung, Kühlung und Belagsreinigung. Durch die besondere Verteilung der Aussparungen wird ein gleichmäßiger Verschleiß der Bremsbeläge gewährleistet, was die Haltbarkeit dieser erhöht. Wir empfehlen die Bremsscheiben für den XC und Marathon Einsatz bei einem Fahrergewicht bis 75 Kg. INFO: Die Bremsleistung liegt unter dem Niveau von Stahlscheiben und sie neigen leider zum quietschen. Bitte sei Dir bewusst, dass es sich hier um ein absolutes Leichtbauprodukt mit Einschränkungen in der Performance handelt. technische Daten: Material: Titan 6/4 Größe: 203 mm Dicke: 1,8 mm Befestigung: 6-Loch Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 107g Hinweis: Bitte nur mit organischen Belägen nutzen! In unserem Shop findest Du u.a. passende Beläge von Swissstop oder KoolStop.174,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Titor, John: ENTHÜLLT! Die Missionen des John Titor IIENTHÜLLT! Die Missionen des John Titor II , WAHRHEITEN, DIE SIE NIE FÜR MÖGLICH GEHALTEN HÄTTEN! Verfügt das US-Militär über die Möglichkeit der Zeitreise? Wird die Welt, wie wir sie kennen, früher enden, als wir denken? Wurde unser Zeitstrom ohne unser Wissen manipuliert? Gibt es mindestens eine außerirdische Kolonie der Erde? Hat das US-Militär Abkommen geschlossen mit den Greys, den Reptiloiden und den Großen Weißen? Operiert das US-Militär mit einer Elitetruppe geklonter und genetisch veränderter Supersoldaten? John Titor diente - und das ist kein Druckfehler - in den Jahren 2030 bis 2036 als Commander der 177th Time Travel Division in Area 51. Er reiste in die Zukunft und wieder zurück. Er schildert hier sein Leben und seine Einsätze zum ersten Mal und enthüllt dabei die verborgenen Wahrheiten hinter der größten Vertuschungsaktion der Menschheitsgeschichte. , Pleuelstangen & Teile > Motoren & Motorteile , Erscheinungsjahr: 20170614, Autoren: Titor, John~Mitchell, Bob~Quitt, Jason, Seitenzahl/Blattzahl: 320, Keyword: Zeitreise; Kennedy; Dritter Weltkrieg; Erich von Däniken; Reptiloide; Anunnaki; Nibiru; Klone; Zecharia Sitchin; Außerirdische; Verschwörung; Haunebu; Greys; Aliens; US-Militär, Fachschema: Alien~Außerirdische Intelligenz~Militär~Verteidigung~Grenzwissenschaften / Parapsychologie~Parapsychologie~PSI, Fachkategorie: Andere Kriegsführungs- und Verteidigungsfragen~Parapsychologische Forschung, Warengruppe: HC/Grenzwissenschaften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 144, Höhe: 32, Gewicht: 533, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glaubt ihr an John Titor?
Als KI habe ich keine persönlichen Überzeugungen. John Titor war eine mysteriöse Figur, die Ende der 1990er Jahre behauptete, ein Zeitreisender aus der Zukunft zu sein. Es gibt keine überzeugenden Beweise für seine Existenz, daher ist es schwer zu sagen, ob man an ihn glauben sollte oder nicht. Es bleibt letztendlich eine Frage des persönlichen Glaubens. **
-
Kann man WWE Extreme Rules nachschauen?
Ja, man kann WWE Extreme Rules nachschauen. Die Veranstaltung wird normalerweise auf dem WWE Network gestreamt, das ein umfangreiches Archiv von vergangenen Veranstaltungen bietet. Alternativ können auch DVDs oder Blu-rays von vergangenen WWE-Veranstaltungen erworben werden. **
-
Sind Broken Head Helme sicher?
Broken Head Helme sind sicherheitsgeprüft und erfüllen die gängigen Sicherheitsstandards für Fahrrad- und Skateboardhelme. Sie bieten einen angemessenen Schutz für den Kopf und können dazu beitragen, Verletzungen bei Stürzen zu reduzieren. Es ist jedoch wichtig, den Helm richtig anzupassen und regelmäßig auf Beschädigungen zu überprüfen, um die Sicherheit zu gewährleisten. **
-
Was spricht dagegen, dass John Titor ein echter Zeitreisender war?
Es gibt mehrere Gründe, die dagegen sprechen, dass John Titor ein echter Zeitreisender war. Er konnte keine überzeugenden Beweise für seine Behauptungen liefern und seine Vorhersagen sind nicht eingetroffen. Darüber hinaus gibt es viele Ungereimtheiten und Widersprüche in seinen Aussagen, die Zweifel an seiner Glaubwürdigkeit aufkommen lassen. **
Ähnliche Suchbegriffe für Broken-Rules-Dr-Titor
-
Hastings, Reed: No Rules RulesNo Rules Rules , Netflix and the Culture of Reinvention , > , Erscheinungsjahr: 20200908, Produktform: Leinen, Autoren: Hastings, Reed~Meyer, Erin, Seitenzahl/Blattzahl: 320, Abbildungen: CHARTS, GRAPHS, ILLUS THRU/OUT, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: leadership book;management;business strategy;business coaching;business management;motivation;growth mindset;business leadership books;management books;netflix series;business culture books;motivational books;personal growth books;business plan;netflix book;business biographies;biographies;netflix;self improvement books;leadership;business;leadership books;business books;rules;culture;nonfiction books;business book;hooked;gift;elon musk book;innovation;management books for new leaders;self help, Fachschema: Digital / Medien (digitales Fernsehen)~Digitales Fernsehen - Digitalfernsehen - Mediatheken - Streaming~Fernsehen / Digitales Fernsehen~Fernsehtechnik / Digitales Fernsehen~Englische Bücher / Wirtschaft, Business~Führung / Mitarbeiterführung~Mitarbeiterführung~Informationstechnologie~IT~Technologie / Informationstechnologie~Business / Management~Management, Fachkategorie: Computer & Videospielindustrie~Informationstechnologie, Imprint-Titels: Penguin Press, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 159, Breite: 237, Höhe: 30, Gewicht: 532, Produktform: Gebunden, Genre: Importe, Genre: Importe,23,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.9622,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.10129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist die Marke No Rules für Skateboards gut?
Die Marke No Rules für Skateboards hat eine gemischte Bewertung. Einige Benutzer finden die Qualität der Boards gut und schätzen das Preis-Leistungs-Verhältnis. Andere haben jedoch berichtet, dass die Boards schnell kaputt gehen oder nicht so langlebig sind wie andere Marken. Es kann also von den individuellen Vorlieben und Erfahrungen abhängen, ob man die Marke No Rules als gut empfindet. **
-
Was versteht man unter Broken Tee?
Was versteht man unter Broken Tee? Broken Tee bezieht sich auf Teeblätter, die während des Herstellungsprozesses in kleinere Stücke oder Bruchstücke gebrochen wurden. Dies kann absichtlich geschehen, um die Oberfläche der Blätter zu vergrößern und den Geschmack zu intensivieren. Broken Tee wird oft in Teebeuteln verwendet, da die kleineren Stücke eine schnellere Infusion ermöglichen. Der Geschmack von Broken Tee kann kräftiger und würziger sein als bei ganzen Teeblättern. Es ist eine beliebte Wahl für Menschen, die einen starken und robusten Tee bevorzugen. **
-
Ist Boulevard of Broken Dreams Countrymusik?
Nein, "Boulevard of Broken Dreams" von Green Day ist kein Countrymusik. Es handelt sich um einen Rocksong, der von der Band Green Day geschrieben und aufgenommen wurde. Der Song ist Teil ihres Albums "American Idiot" aus dem Jahr 2004 und hat nichts mit dem Genre Country zu tun. Der Song ist bekannt für seine melancholische Stimmung und seine eingängige Melodie. **
-
Habe ich das Broken Heart Syndrom?
Das Broken Heart Syndrom, auch als Takotsubo-Kardiomyopathie bekannt, ist eine Erkrankung, die durch plötzlichen emotionalen Stress ausgelöst wird und zu vorübergehenden Herzproblemen führen kann. Typische Symptome sind Brustschmerzen, Atemnot und Herzrhythmusstörungen, die denen eines Herzinfarkts ähneln. Um festzustellen, ob du das Broken Heart Syndrom hast, solltest du einen Arzt aufsuchen, der eine gründliche Untersuchung durchführen kann. Dies kann eine körperliche Untersuchung, Bluttests, ein Elektrokardiogramm und eine Echokardiographie umfassen. Es ist wichtig, medizinischen Rat einzuholen, wenn du besorgt bist, dass du an dieser Erkrankung leiden könntest. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.